Hackearon la web del Senado de Mendoza: el grupo de ciberatacantes dejó un mensaje contra la Argentina
 Valentina Gatica y Antonela E. Arenas

El sitio oficial del Senado provincial fue vulnerado este viernes por el grupo de hackers Bl33dR00t, que reemplazó la portada por una imagen del presidente de la AFA, Claudio “Chiqui” Tapia, acompañada de un mensaje con críticas hacia la Argentina. El ataque ocurrió apenas dos días después de la presentación del proyecto de Ley de Ciberseguridad impulsado por el Gobierno de Mendoza.
Un nuevo ataque contra un organismo público
El sitio web oficial de la cámara alta de Mendoza fue víctima de un ciberataque atribuido al grupo bl33dR00t, cuyos integrantes reemplazaron temporalmente el contenido de la página principal por un mensaje con su firma, una modalidad conocida en el mundo de la ciberseguridad como defacement.
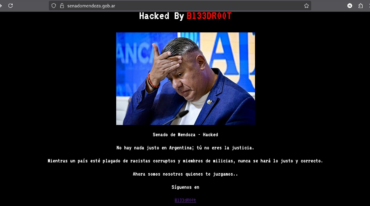
El texto publicado sostenía: “No hay nada justo en Argentina; tú no eres la justicia. Mientras un país esté plagado de racistas corruptos y miembros de milicias, nunca se hará lo justo y correcto. Ahora somos nosotros quienes te juzgamos”.
Mirá también👇🏻
Además, los responsables incluyeron enlaces a su cuenta en la red social X y anunciaron el ataque con el mensaje: “Acabamos de llegar a Argentina. ¿Qué va a hacer Interpol al respecto? Que comiencen los juegos”.
We’ve just arrived in Argentina; what is Interpol going to do about it? Well, let the games begin.@policiaAR @senadomendoza @Interpol @FBI https://t.co/n9hyHkCbomhttps://t.co/OmXuDHyNaXhttps://t.co/iFapmiQQDt
leak: https://t.co/NEJidauDhM pic.twitter.com/1CaOwjVtFL
— bl33dr00t (@bl33dr00t) July 24, 2026
Tras detectarse la intrusión, el sitio fue dado de baja temporalmente mientras los equipos técnicos trabajaban para restaurar el servicio. Hasta el momento, no se informó oficialmente si hubo acceso a bases de datos o filtración de información sensible.
¿Quiénes son bl33dR00t?
Bl33dR00t es un colectivo de hackers que se presenta en internet como un grupo dedicado a comprometer sitios web de distintos países. Una de sus modalidades más habituales es el defacement, una técnica que consiste en reemplazar el contenido original de una página por mensajes, imágenes o firmas para evidenciar que lograron tomar el control del sitio.
A diferencia de los ataques de ransomware, cuyo objetivo es secuestrar información a cambio de un rescate económico, los defacements buscan principalmente generar impacto mediático, exhibir vulnerabilidades de seguridad y ganar reconocimiento dentro de la comunidad hacker.
En los últimos meses, Bl33dR00t se adjudicó ataques contra organismos públicos e instituciones de distintos países. Entre sus antecedentes más recientes figura una serie de intrusiones contra sitios oficiales de Brasil, donde el grupo aseguró haber comprometido plataformas gubernamentales y difundió capturas de pantalla para respaldar sus afirmaciones. Su método de operación suele ser similar en todos los casos: aprovechar vulnerabilidades de seguridad para modificar la portada de los sitios afectados, dejar mensajes de contenido político o de protesta y publicar pruebas de la vulneración en redes sociales con el objetivo de obtener visibilidad.
Secretaria da Mulher do Acre foi hackeada.
E aparentemente não percebeu depois de horas.
Pessoas competentes precisam ocupar a política.
Hoje somos reféns de imbecis incompetentes.https://t.co/BGXVUBtWfN pic.twitter.com/NrnXmmcZRe
— Madeleine Lacsko (@madeleinelacsko) July 22, 2026
Los miembros de este grupo mantienen su identidad en reserva y operan bajo seudónimos utilizando las redes sociales para atribuirse las intrusiones y, en algunos casos, amenazar con la publicación de información presuntamente obtenida durante los ataques.
Especialistas en ciberseguridad sostienen que este tipo de colectivos suele buscar notoriedad y prestigio dentro del ecosistema hacker, aunque también puede aprovechar las vulnerabilidades detectadas para acceder a información sensible o dejar en evidencia las deficiencias de seguridad de las organizaciones afectadas.
La mirada de una especialista: las fallas que pueden abrir la puerta a un ciberataque
Frente al ataque que sufrió el sitio web del Senado de Mendoza, surgen varios interrogantes: ¿qué tan grave puede ser una intrusión de estas características?, ¿qué riesgos existen más allá del cambio de la página principal?, ¿cómo deberían responder las instituciones públicas y qué medidas pueden evitar que episodios similares vuelvan a ocurrir?
Para responder estas preguntas, Oid Mortales dialogó con la especialista en ciberseguridad Antonela Estefania Arenas, quien analizó el alcance del incidente, explicó las técnicas utilizadas por este tipo de grupos y brindó recomendaciones sobre cómo fortalecer la protección de la infraestructura digital del Estado.
Según la especialista, el primer error es creer que un ciberataque exitoso depende exclusivamente de la habilidad de los hackers. A su juicio, detrás de la mayoría de las intrusiones existe una cadena de decisiones técnicas y administrativas que, con el paso del tiempo, termina dejando a los sistemas expuestos.
— “Lo primero que hay que entender es que un incidente de ciberseguridad rara vez ocurre por un único motivo. Normalmente es el resultado de una acumulación de malas decisiones técnicas y administrativas a lo largo del tiempo. En seguridad informática existe un concepto muy importante que es la gestión continua de vulnerabilidades. Un servidor expuesto a Internet no puede permanecer años sin actualizar su sistema operativo, sin renovar versiones de servicios críticos o sin aplicar parches de seguridad. No porque sea imposible que funcione, sino porque cada versión obsoleta incrementa la superficie de ataque”, asegura Arenas.
Para Arenas, muchas veces existe una visión equivocada sobre qué significa realmente proteger un sistema informático. Explica que la ciberseguridad no depende únicamente de adquirir herramientas o soluciones tecnológicas, sino de sostener un proceso permanente de mantenimiento, monitoreo y actualización.
— “A nivel general muchas veces se habla de ciberseguridad como si consistiera en comprar un firewall o instalar un antivirus. La realidad es mucho más simple y, al mismo tiempo, mucho más exigente. Los organismos deberían mantener actualizado el software, reducir la superficie expuesta, aplicar hardening, monitorear eventos y corregir vulnerabilidades antes de que alguien las explote.”
La especialista también advierte sobre una práctica frecuente que, aunque suele implementarse como medida de protección, aporta muy poco frente a un atacante con conocimientos técnicos.
— “Por eso me llama la atención cuando encuentro medidas que generan una falsa sensación de seguridad, por ejemplo, mover SSH a un puerto alto. Técnicamente eso únicamente disminuye el ruido generado por escaneos automatizados muy básicos. Un atacante real no busca el puerto 22, sino que escanea los 65.535 puertos TCP en pocos minutos, identifica el servicio mediante fingerprinting y analiza exactamente qué versión está ejecutando. Si esa versión posee vulnerabilidades conocidas, el cambio de puerto no aporta ninguna protección significativa”, explica.
Otro de los problemas que, según Arenas, todavía persiste en numerosos servidores tiene que ver con configuraciones que la comunidad internacional de ciberseguridad considera obsoletas desde hace años y que continúan representando un riesgo innecesario.
— “Del mismo modo, si un servidor permite autenticación directa del usuario root mediante contraseña, estamos hablando de una práctica que la comunidad de seguridad viene desaconsejando desde hace más de una década. Hoy el estándar es utilizar autenticación mediante claves criptográficas, deshabilitar el login directo de root, implementar privilegios escalados con sudo, utilizar autenticación multifactor cuando sea posible y registrar todas las acciones administrativas. Confiar la seguridad del servidor únicamente en una contraseña representa un modelo defensivo completamente desactualizado“, afirma.
A ello se suma otro aspecto que suele pasar desapercibido, pero que puede facilitar considerablemente el trabajo de quienes buscan vulnerar un sistema, la información técnica que los propios servidores exponen de manera pública.
— “Justamente la exposición innecesaria de información técnica abre superficie de ataque. Publicar el banner con la versión exacta de Apache o de otros servicios no provoca por sí mismo un ataque, pero facilita enormemente la etapa de reconocimiento. El atacante puede cruzar esa información con bases públicas de vulnerabilidades como CVE o NVD y determinar rápidamente si existen exploits conocidos para esa versión. Ocultar esos banners no reemplaza las actualizaciones, pero forma parte de las medidas básicas de hardening que cualquier infraestructura pública debería aplicar”, sostiene.
Qué revela el hackeo a la web del Senado sobre la ciberseguridad del Estado
Para Antonela Arenas, el verdadero problema no es que una organización tenga vulnerabilidades, ya que ninguna infraestructura informática está completamente libre de ellas. Lo preocupante, señala, es la “ausencia de una estrategia permanente para detectarlas y corregirlas” antes de que sean aprovechadas por un atacante.
— “Todas las organizaciones tienen vulnerabilidades. Lo preocupante es la ausencia de un proceso de mantenimiento continuo. Si durante años no se actualizan sistemas, no se revisan configuraciones, no se realizan auditorías periódicas ni se corrigen exposiciones conocidas, el incidente deja de ser una sorpresa para convertirse en una consecuencia previsible“, advierte.
En ese sentido, Arenas considera que el debate abierto en Mendoza sobre una Ley de Ciberseguridad debe ir acompañado de un cambio en la forma en que las instituciones administran sus sistemas informáticos.
— “Y acá aparece una contradicción que considero importante señalar. Mientras se debate una Ley de Ciberseguridad y se habla de fortalecer la infraestructura digital del Estado, la primera obligación debería ser cumplir con los principios básicos de administración segura. La ciberseguridad empieza mucho antes de una ley. Empieza con inventarios de activos, gestión de parches, autenticación robusta, segmentación de redes, monitoreo, respuesta a incidentes y auditorías técnicas permanentes”, remarca.
Como conclusión, la especialista sostiene que el foco no debería estar únicamente en identificar a los responsables del ataque, sino en revisar las condiciones que hicieron posible la vulneración del sistema.
— “Desde mi punto de vista, el problema no pasa únicamente por quién atacó el sistema. El verdadero problema es que una infraestructura crítica del Estado no debería ofrecer oportunidades derivadas de años de mantenimiento insuficiente. La seguridad informática no depende de soluciones mágicas ni de productos costosos; depende, sobre todo, de disciplina operativa y de asumir que actualizar un servidor no es una tarea opcional, sino una responsabilidad permanente”, concluye.
El ataque ocurrió en un momento sensible
El episodio llamó especialmente la atención porque se produjo apenas dos días después de que el Gobierno de Mendoza presentara en la Legislatura el proyecto de Ley de Ciberseguridad, una iniciativa destinada a fortalecer la protección de los sistemas informáticos del Estado, crear protocolos de respuesta ante incidentes y garantizar la continuidad de los servicios públicos frente a ciberataques.
Ver esta publicación en Instagram
Para los especialistas, ningún sistema está completamente exento de riesgos, pero una política sostenida de prevención, monitoreo, actualización y gestión de vulnerabilidades puede marcar la diferencia entre un intento de intrusión frustrado y un incidente con consecuencias mayores.
Aunque por el momento no existen precisiones oficiales sobre la magnitud del ataque ni sobre el posible acceso a información sensible, el incidente expuso la necesidad de reforzar los mecanismos de prevención y respuesta, así como de consolidar una estrategia de ciberseguridad basada no solo en nuevas normas, sino también en el mantenimiento permanente de la infraestructura tecnológica del Estado.