Invertir sin cabeza: la falsa modernización que debilita la Infraestructura y ciberdefensa argentina
 Antonela Estefania Arenas

En Argentina, la “transformación digital” se convirtió en una muletilla política. Se repite en discursos, se imprime en pliegos de licitación y se vende como sinónimo automático de progreso. Pero cuando esa transformación no está sostenida por criterio técnico, planificación, ciberseguridad y ciberdefensa real, no moderniza nada… termina digitalizando la fragilidad.
El problema de fondo no es la falta de inversión. Es cómo se invierte.
Bajo el paraguas de la “modernización”, muchas veces se habilita un cheque en blanco: se compran malas soluciones, se crean áreas, se anuncian avances, pero sin responder lo esencial. Qué se está protegiendo, quién lo opera, cómo se sostiene en el tiempo y qué riesgo real se está asumiendo. Sin esas respuestas, cualquier inversión es, en el mejor de los casos, incompleta. En el peor, directamente inútil.
Mirá también👇🏻
Durante años, el Estado argentino destinó recursos importantes a tecnología, pero muchas veces sin una estrategia clara, sin continuidad entre gestiones y sin el conocimiento técnico necesario para tomar decisiones críticas. Se compran soluciones como si fueran piezas sueltas, sin pensar en la arquitectura general, en la integración ni en la operación futura.
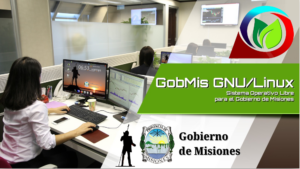
Ahí aparece una de las confusiones más peligrosas: creer que la soberanía tecnológica se resuelve cambiando herramientas. Por ejemplo pero no limitado a esto, la discusión de “pasarnos a Linux” o adoptar soluciones “nacionales” como fin en sí mismo no solo es simplista, sino funcional a justificar implementaciones deficientes o contratos inflados (Como aquello que desarrolle en una columna anterior sobre GobMis, la distro “nacional y soberana” del gobierno de Misiones). No hay sistema operativo que compense una infraestructura mal diseñada, sin segmentación, sin monitoreo y sin controles reales. Sea Linux o Windows (y mas aun si elige basarse en una distro de nicho como Devuan con el dinero de todos).
El debate nunca fue tecnológico sino estratégico.
La ciberdefensa y ciberseguridad no dependen del software, sino de cómo se diseñan, integran y protegen los sistemas. Sin auditorías constantes, sin planes de recuperación probados y sin una visión integral, cualquier entorno —por más moderno que parezca— es vulnerable.
En la práctica, Argentina sigue acumulando sistemas inconexos, integraciones precarias e infraestructuras heredadas. Cada cambio de gestión redefine prioridades, cambia proveedores y muchas veces descarta lo anterior sin evaluar qué funcionaba. La ciberdefensa (y la ciberseguridad incluida) queda atrapada en una lógica de corto plazo o ni siquiera contemplada, cuando debería ser una política de Estado sostenida.
Y después están los casos que exponen la contradicción de forma totalmente burda.
La Universidad Nacional de Cuyo promueve campañas de concientización, cursos de phishing y métricas de “madurez digital” (inclusive recibiendo reconocimiento por ello como se observa en el posteo de instagram de la institución). Todo muy correcto en la superficie. Pero si la estrategia termina ahí, es maquillaje institucional. Porque la seguridad no se construye con capacitaciones aisladas mientras los activos críticos no están correctamente protegidos, segmentados y auditados (leer esta nota). Enseñar a no hacer clic en un correo malicioso está bien; no proteger la infraestructura que sostiene la institución es directamente irresponsable. Es invertir en la periferia y descuidar el núcleo.
Ver esta publicación en Instagram
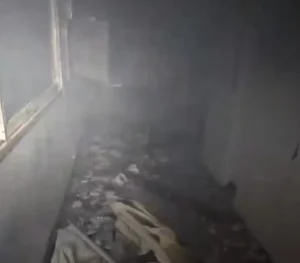
Lo mismo —pero llevado al extremo— se vio en el caso de Guaymallén. Con una inversión cercana a los 7 millones de dólares, es inadmisible que no se hayan contemplado esquemas serios de backup, redundancia y recuperación ante desastres. Esto que señalo es el ABC de cualquier infraestructura crítica. Cuando eso falta, no hay modernización posible. Hay negligencia. Y el resultado es el colapso operativo ante el primer incidente relevante como lo fue este incendio.
Ahí es donde la discusión baja a tierra… no es qué tecnología usás, es cómo pensás lo que construís.
Invertir con la cabeza implica algo más incómodo que firmar contratos: implica entender que estas armando.
Entender qué se está protegiendo, cuáles son los activos críticos, qué amenazas existen y qué capacidades reales tiene el Estado para responder. Implica priorizar y medir resultados. Porque gastar millones no garantiza seguridad; sin una arquitectura sólida, solo aumenta la complejidad y la dependencia.
También implica profesionalizar. La ciberseguridad y ciberdefensa no pueden depender de improvisación ni de cargos políticos. Requiere equipos técnicos estables, bien formados y con capacidad real de decisión. Cuando la selección de personal responde a lógica burocrática o política, el resultado es previsible: sistemas frágiles, mal diseñados y peor mantenidos.
Mientras tanto, se instala una cultura peligrosa: la del parche. Sistemas que se implementan sin pruebas suficientes, soluciones que se compran para “tapar agujeros” en lugar de resolver problemas estructurales. Es una lógica reactiva que, en ciberdefensa, siempre corre de atrás.
Delirar en este caso al sector público no es exagerar… es describir una dinámica donde se prioriza la foto —el anuncio, la licitación, la “modernización”— por sobre la arquitectura real, el mantenimiento y la seguridad. Donde se mide el éxito por lo que se compró y no por lo que se protegió.
La soberanía, en este contexto, deja de ser un concepto abstracto. Un país no es soberano si no puede garantizar la continuidad de sus servicios, la integridad de sus datos y la resiliencia de su infraestructura frente a incidentes.
La ciberdefensa y ciberseguridad no son un área técnica más. Son un pilar estratégico de defensa nacional.
Y eso implica decisiones incómodas: auditar de verdad, cortar con negocios disfrazados de soluciones, profesionalizar equipos y dejar de improvisar. Porque en este terreno, la diferencia entre invertir mucho e invertir bien no es menor.
Es la diferencia entre un país que resiste y uno que colapsa.